セキュリティタブ
このページの内容
セキュリティータブについて
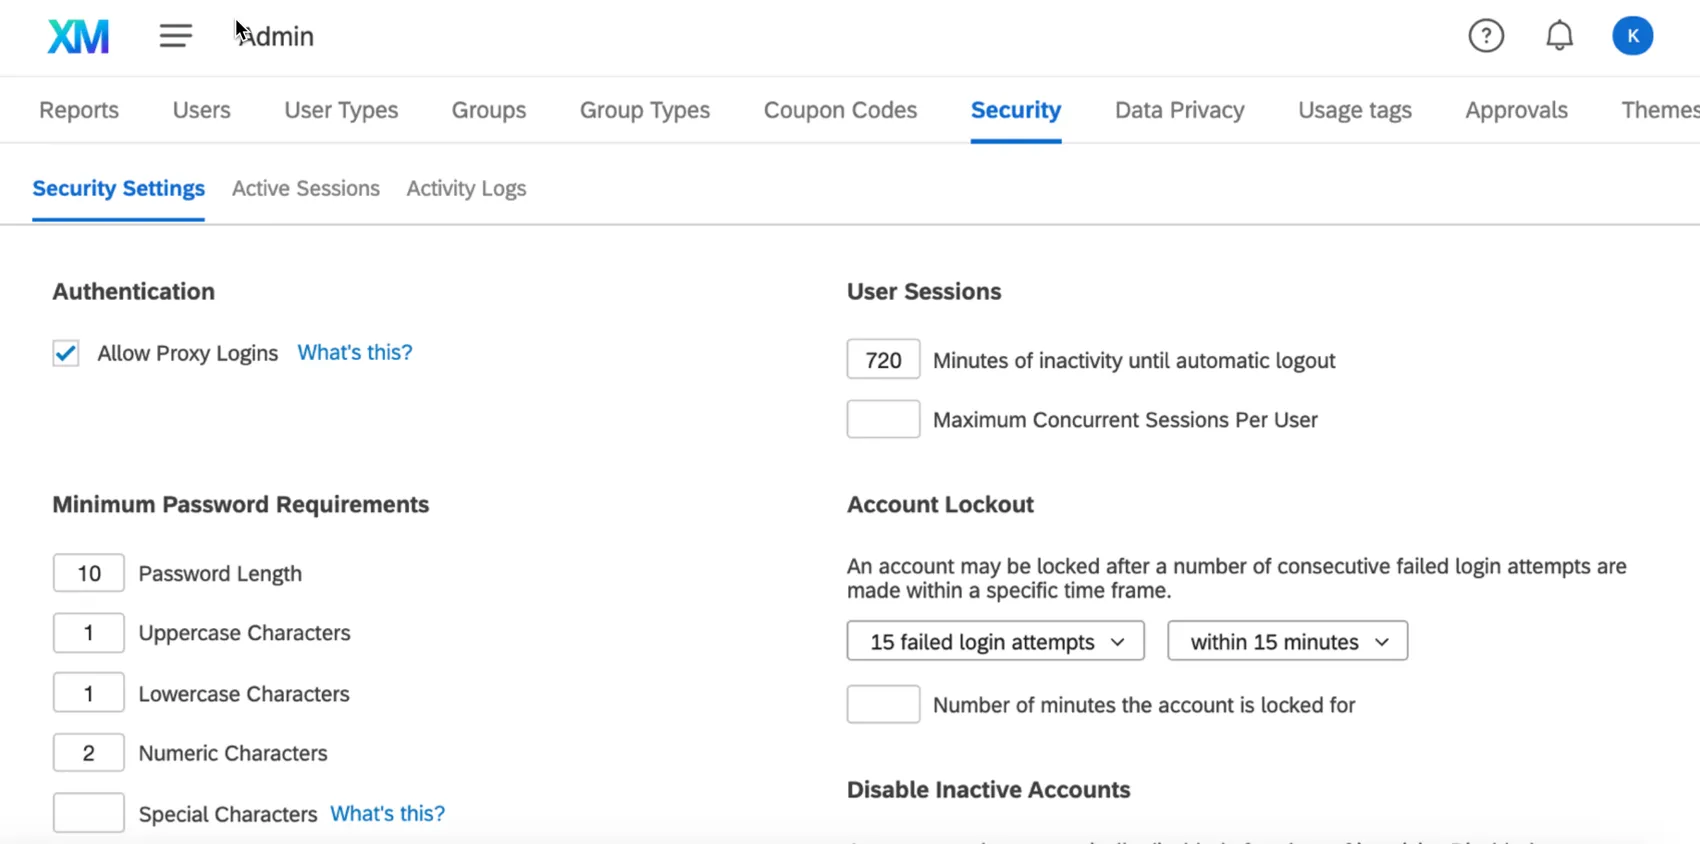
すべてのクアルトリクスのデータとブランドは、細心の注意を払って保護されています。ただし、ログインしているユーザーの追跡、パスワード要件の追加、アカウントのロックアウトにつながるログイン失敗回数の変更など、追加のセキュリティ設定が必要になる場合があります。
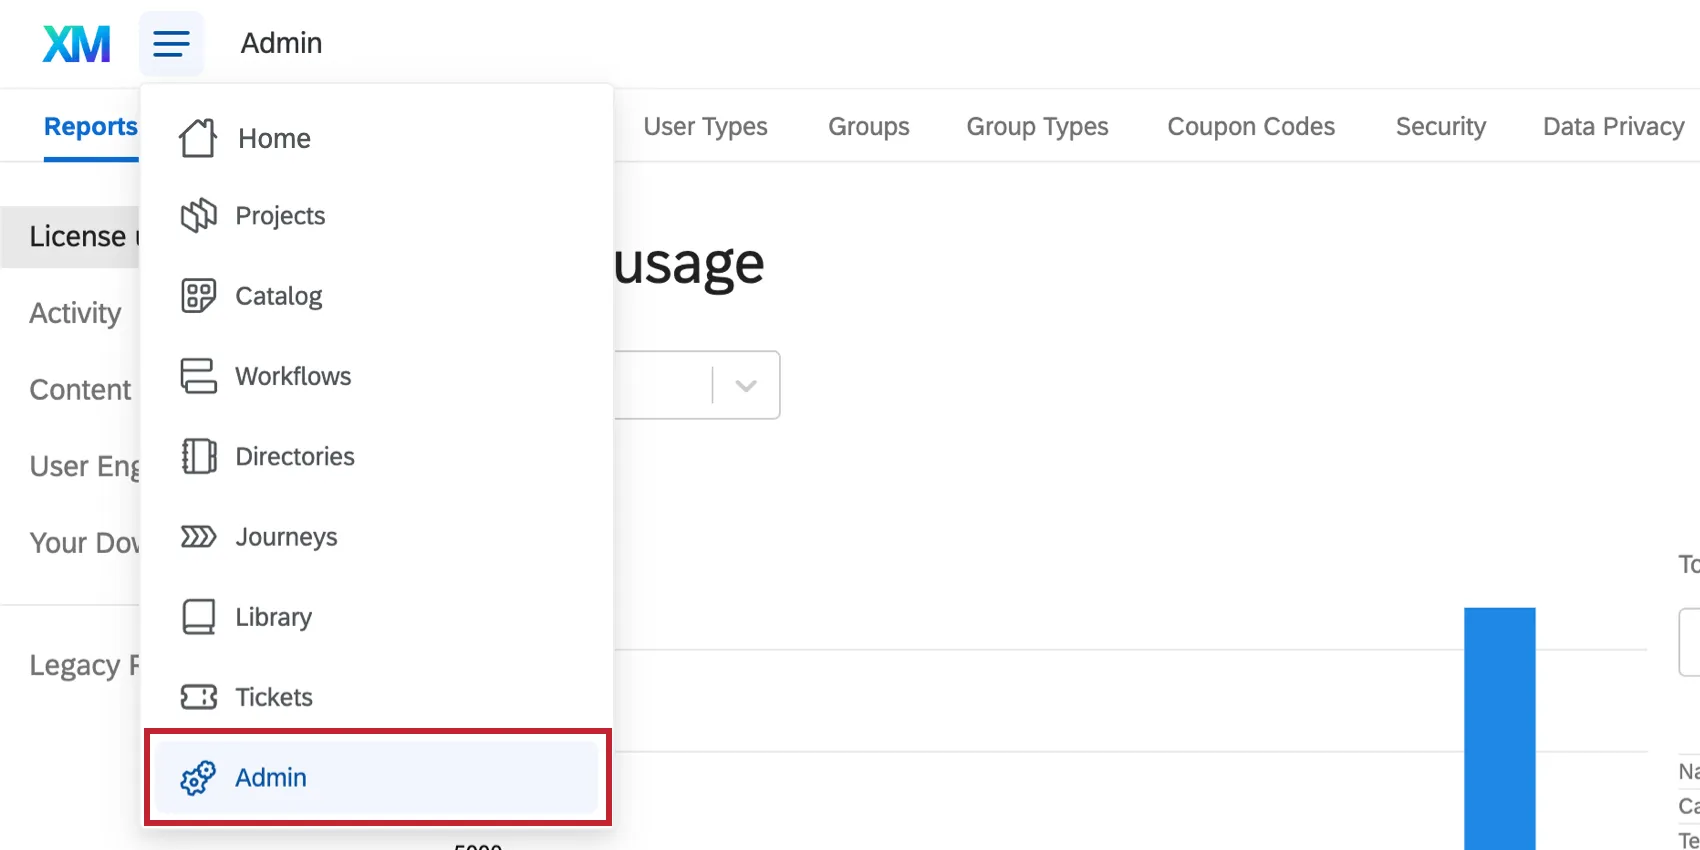
ブランド管理者は、[管理]ページに移動して [セキュリティ]を選択すると、これらすべての設定などにアクセスできます。
セキュリティ設定
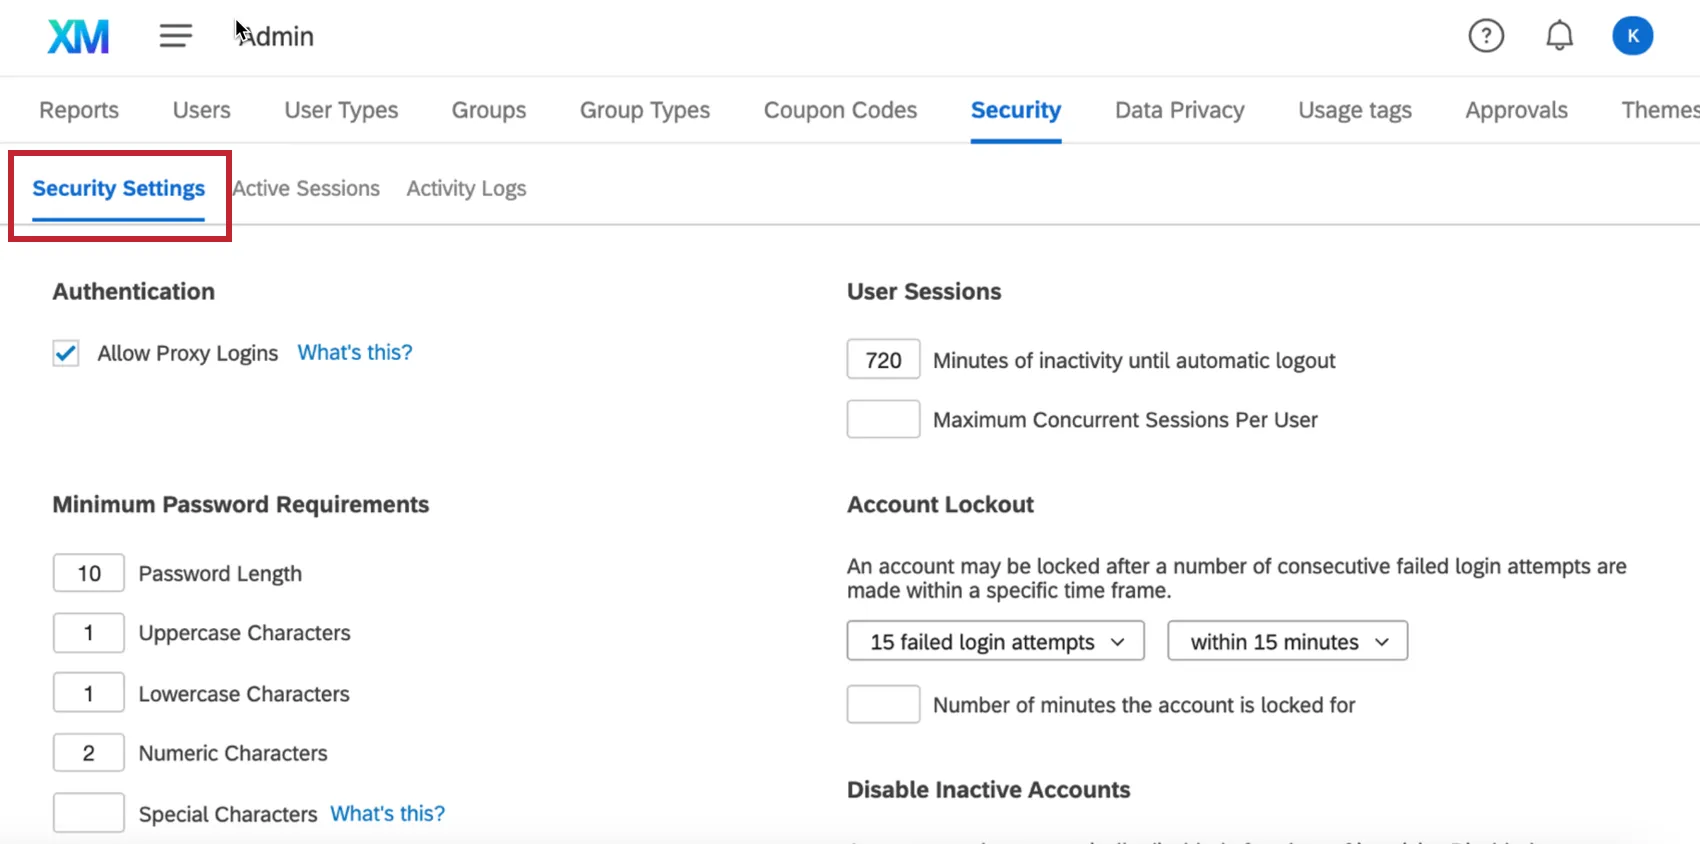
[セキュリティ設定]は、[セキュリティ]タブの最初のセクションです。
ヒント: 2段階認証の設定場所が変更されました。詳細については、認証を参照してください。

プロキシ経由のログインを許可
プロキシログインを使用すると、ブランド管理者またはそれ以上の権限を持つアカウントが、[ユーザー]タブからこのブランドの別のユーザーアカウントにログインできます。代理ログインを許可の選択を解除すると、ブランド管理者はどのユーザーのアカウントにも直接ログインできなくなります。
Employee Experienceライセンスで代理ログインを許可すると、EXプロジェクトの作成者が参加者のダッシュボードに代理ログインすることも許可されます。これは、役割とダッシュボードの権限をテストする際に役立ちます。
注意: ブランド管理者はブランド全体のコンテンツにアクセスできますが、代理ログインを許可の権限 を無効にすると、ブランド管理者は他のユーザーの代理として操作できなくなります。

パスワードの最小要件
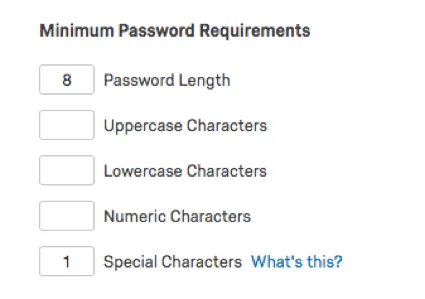
ブランドで作成されるパスワードの要件をカスタマイズできます。フィールドを空白のままにすると、その機能はパスワードに不要であることを意味します。上記の例は、デフォルトのパスワード要件を示しています。
注意:ここで行った変更は、ブランド内のすべてのユーザーに適用されます。ユーザーのパスワードが新しい要件を満たしていない場合、次回のログイン時にパスワードの変更を求められます。
ヒント: パスワードの有効期限に関する設定は、[組織の設定]タブにあります。
ユーザーセッション
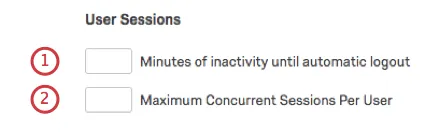
自動ログアウトまでの非アクティブ時間(分):アカウント内でページの移動や編集を行わずにいられる時間を指定します。この時間を過ぎると自動的にログアウトされます。これにより、アイドル状態の画面で開いたままになっているアカウントに、通りすがりの人がアクセスできなくなります。
ヒント:デフォルトのセッションタイムアウトは、ユーザーアクティビティがない状態で 60 分です。
注意:この設定は次の場合に上書きされる可能性があります 認証を強制 貴社のブランドのSSO接続では無効になっています。
ユーザーあたりの最大同時セッション数:1つのアカウントで同時にアクティブにできるユーザー数を決定します。この上限を超えた場合、新たにログインしようとしたユーザーはアカウントにアクセスできません。
ヒント: すべてのブランドにおける同時セッションのデフォルトの最大数は500です。
アカウントのロックアウト
ユーザーがアカウントのユーザー名またはパスワードを繰り返し間違えると、システムによってロックアウトされます。これはすべてのクアルトリクスブランドで利用可能な機能で、第三者が自分のものではないアカウントにアクセスできないようにします。
ただし、[セキュリティ]タブでは、このアカウントロックアウトシステムの仕組みについて、より詳細に指定できます。
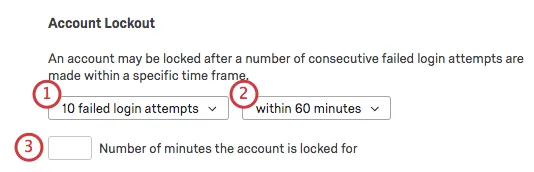
ヒント:ブランドに「セキュリティ」タブ機能がない場合、または「アカウントのロックアウト」設定が変更されていない場合、デフォルトでは、ログインに10回失敗すると、アカウントは60分間ユーザーをロックアウトします。
休眠状態のアカウントを無効にする
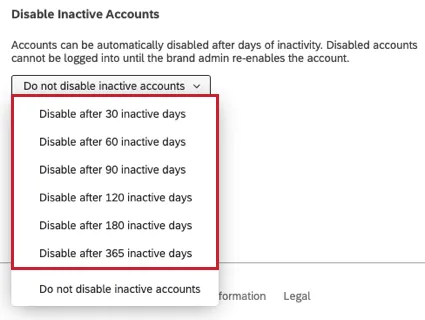
ブランド内のアカウントが、長期間にわたって全く使用されないままになることがあります。これらのアカウントを個別に管理するのは手間がかかる場合があり、必ずしもアカウントの有効期限を設定したいとは限りません。
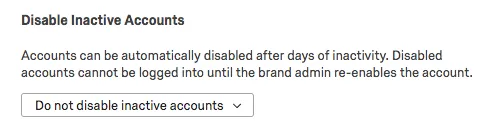
所定の日数が経過した後にアカウントを無効にするように選択できます。アカウントを無効にしてもアカウントは削除されません。ブランド管理者であるお客様は、いつでもアカウントを再度有効にすることができます。
注意:非アクティブなアカウントを無効化することを選択した場合、クアルトリクスはすべての非アクティブなアカウントを継続的に評価し、選択した条件を満たすアカウントを自動的に無効化します。
アクティブセッション
アクティブセッションのセクションには、現在ブランドにログインしているすべてのユーザーと、その識別情報が表示されます。
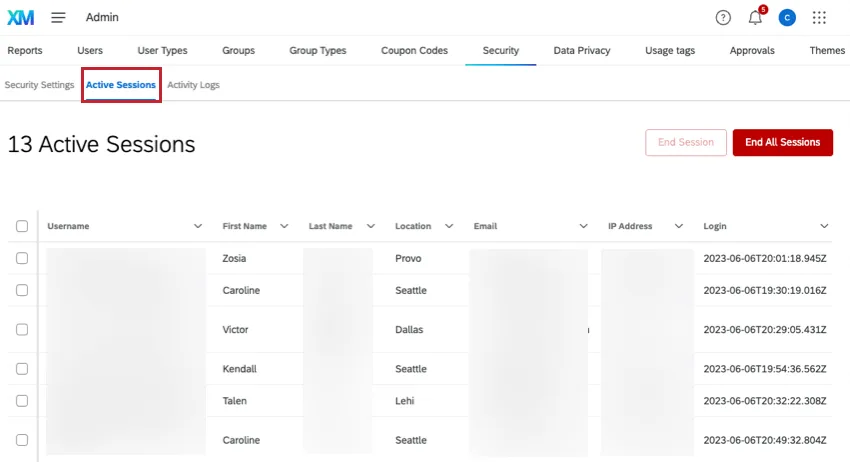
不審なアカウントアクティビティが確認された場合、または何らかの理由でユーザーを強制的にログアウトさせたい場合は、該当するユーザーを選択して[セッションを終了]をクリックします。すべてのセッションを終了をクリックして、アクティブなセッションをすべて終了します。
表の形式を調整するには、列の横にある下向き矢印をクリックしてアクションを選択します。
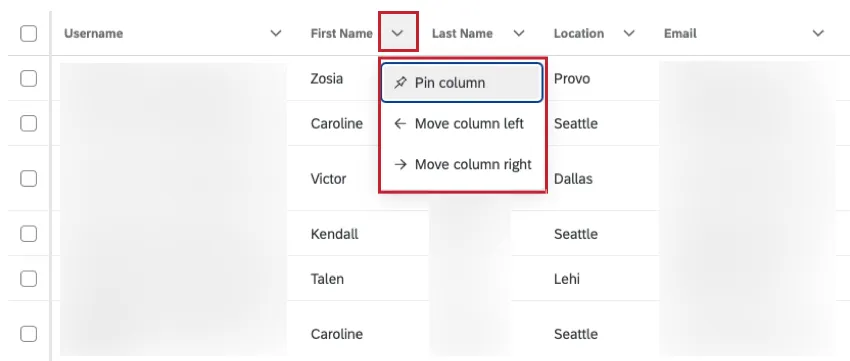
利用可能なアクションは次のとおりです。
- 列を固定: 列を固定して移動できないようにします。これにより、横にスクロールしても列が表示されるようになります。
- 列の固定を解除: 固定された列の固定を解除します。
- 列を左に移動: 列を1つ左に移動します。
- 列を右に移動: 列を1つ右に移動します。
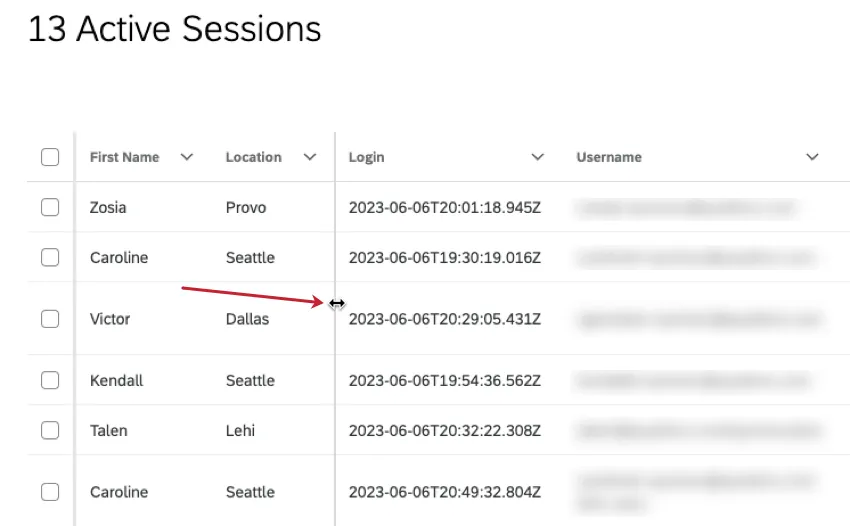
列の間にカーソルを合わせ、列の区切り線をドラッグして列の幅を変更することもできます。
アクティビティログ
アクティビティログセクションでは、クアルトリクス組織全体でユーザーが実行したアクションを確認できます。
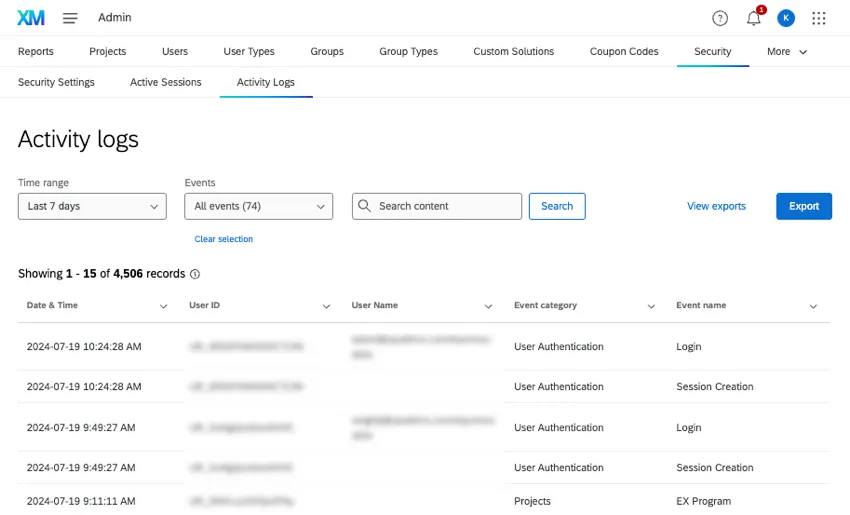
各エントリーには、日付、イベントが発生したアカウントのユーザー名またはユーザーID、イベントのカテゴリーと名前が表示される場合があります。
このセクションでは、アクティビティログを使用してイベントに関する情報を見つける方法について説明します。利用可能なイベントとその意味の完全なリストについては、アクティビティログで追跡されるイベントを参照してください。
イベントの詳細
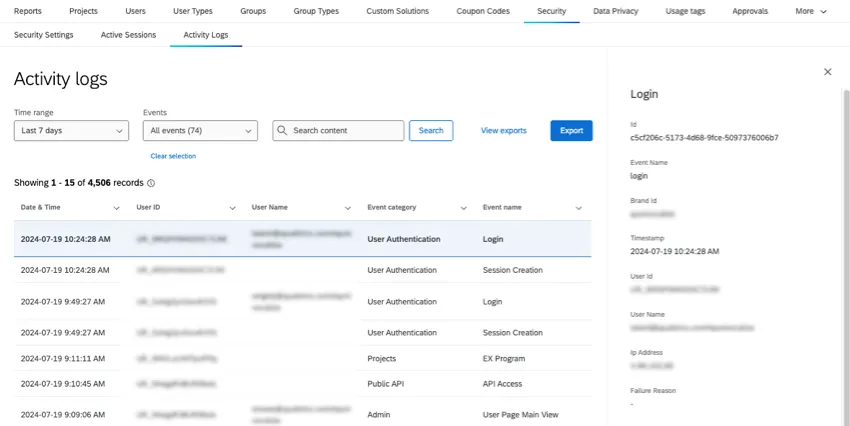
イベントに関する詳細情報を表示するには、イベントをクリックします。このパネルには、列にある情報と同じ情報が多く含まれているほか、以下の情報も含まれています。
- Id:内部で生成されたセッションID。
- ブランド ID:貴社の組織 ID です。
- Ipアドレス:このアクティビティが行われたIPアドレスです。
- タイムスタンプ:イベントが開始された日時。時刻は常にユーザーアカウントのタイムゾーンで表示されます。
イベントタイプによっては、発生した事象に関するその他の情報が含まれる場合があります。
例:管理者がロールから権限を削除した場合、そのロールのIDと削除された権限の名前が表示されます。

例:ユーザーのログインセッションを表示している場合、セッションがいつ終了したかを示す終了タイムスタンプも表示されます。
ログのフィルタリング
期間、特定のイベント、または検索語でログをフィルターできます。検索では、ユーザーID、ユーザー名(一部または全部)、イベントタイプ、イベントカテゴリーがサポートされています。
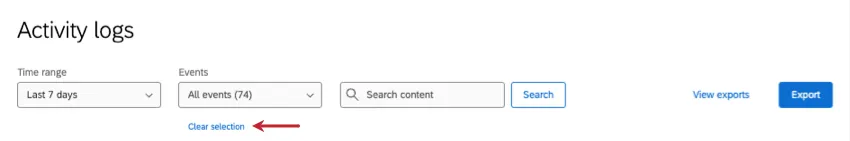
イベントの選択を解除するには、[選択をクリア]をクリックします。
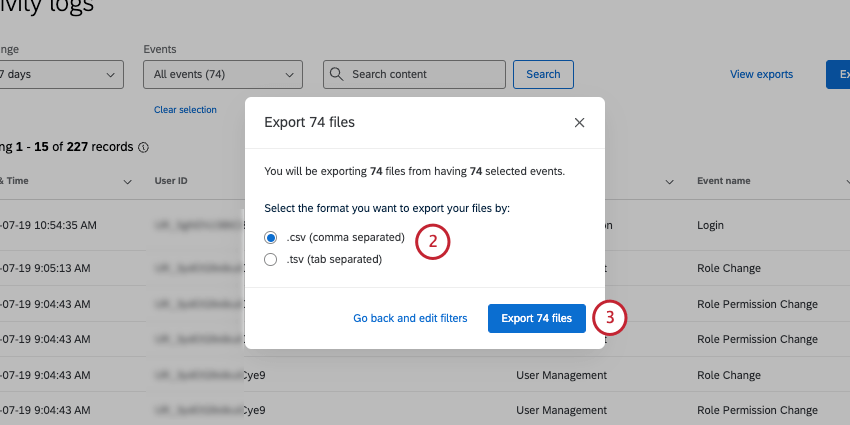
ログのエクスポート
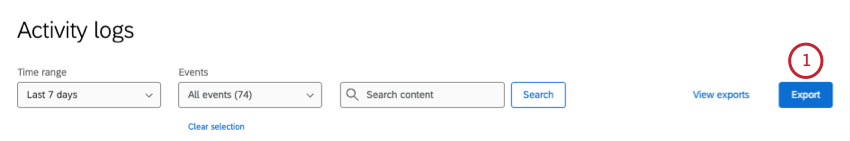
ヒント:使用するフィルターはエクスポートに適用されます。
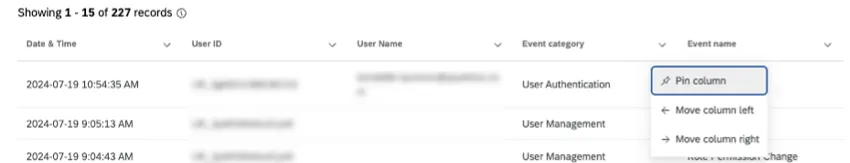
列のカスタマイズと並べ替え
表示されているいずれかの列で並べ替えができます。列の横にある矢印をクリックすると、列を左または右に移動したり、左側に固定したりできます。
アクティビティログで追跡されるイベント
以下は、アクティビティログで追跡されるイベントカテゴリーとイベントタイプの一覧です。
ヒント: 監査できるイベントの種類は、今後変更される可能性があります。
ヒント:各イベントタイプが監査ログに表示されるまで、時間がかかる場合があります。
管理
- アカウント設定のプロキシログインアクセス:ユーザーがクアルトリクスサポートにアカウントへのプロキシログインを許可しました。
- 管理者レポートのエクスポート:ユーザーが管理者レポートをエクスポートしました。
- ブランドの匿名性設定の変更:ユーザーが組織全体の匿名性設定を編集しました。
- EX匿名化:ユーザーが組織全体の匿名化ポリシーを編集しました。
- 匿名化の対象となったEXプロジェクト:匿名化ポリシーの影響を受けたEXプロジェクト。
- ヘルプモーダル設定の変更:ユーザーがヘルプウィンドウの組織全体の設定を編集しました。
- 組織設定の変更:ユーザーが組織設定を編集しました。
- アンケートの承認:ユーザーが承認をリクエストした、リクエストを却下した、リクエストを承認した、リクエストを拒否した、またはリクエストにコメントした場合。プロジェクトの承認に関する詳細をご覧ください。
- ユーザーページの個別表示:ブランド管理者または部署管理者が[ユーザー]タブでユーザーを表示しました。
- ユーザーページのメインビュー:ユーザーが[ユーザー]タブを閲覧しました。
ブランド変更
- ブランドの変更:組織が新規作成されたか、新しい権限で更新されました。これには、ブランドタイプ、ベースURL、有効期限、ブランドの説明への変更が含まれます。それぞれの変更は、元の値と新しい値で示されます。
ダッシュボード設定
データセット
- [データ] タブのデータのエクスポート:ユーザーが [データと分析] で、記録済みの回答を任意の形式でエクスポートしました。
- [データ] タブから回答を PDF にエクスポート: 個別の回答が PDF にエクスポートされました。
- [データ]タブで進行中の回答をエクスポート:ユーザーが進行中の回答をエクスポートしました。
- [データ]タブのダウンロード管理:ユーザーが[ダウンロードを管理]からファイルをダウンロードしました
- [データ]タブの単一回答表示:ユーザーが個別の回答を閲覧しました。
- [データ]タブの表示:ユーザーが[データと分析]の[データ]セクションを表示しました。
ディレクトリ
ヒント:これらのイベントは、すべてのお客様が利用できるわけではありません。これを有効にするには、ブランド管理者がテクニカルサポートまでご連絡ください。
- 連絡先の一括変更:ユーザーがXM Directoryで多数の連絡先をアップロードしたか、既存の連絡先を変更しました。
- コンタクトのエクスポート:ユーザーがXM Directoryからコンタクトをエクスポートしました。
- 連絡先リストの操作:ユーザーがXM Directoryの連絡先リストを閲覧、変更、またはメーリングリストオプションを使用したことを示します。
- コンタクト操作:ユーザーがXM Directoryのコンタクトを閲覧または変更したことを示します。
- ディレクトリ操作:ユーザーがXM Directory内のディレクトリを表示または変更しました。
- ディレクトリ設定の操作: ユーザーが連絡頻度、重複の統合、ディレクトリメッセージなど、XM Directoryの設定を更新しました。
配信
- 配信:ユーザーがプロジェクトで配信を作成しました。
ライブラリ
- ライブラリファイルのグラフィック:ユーザーがライブラリで閲覧またはアクションを実行しました。
組織
プロジェクト
- プログラムプロジェクトの追加:プログラムにプロジェクトが追加されました。
- プロジェクトの作成:ユーザーが新しいプロジェクトを作成しました。
- プロジェクトロールの作成:プロジェクトのロールが作成されました。
- EXプログラム:パルスプログラムが作成、編集、または削除されました。このイベントには、より大規模なプログラムにおける他のプロジェクトや設定への変更が含まれています。
- プロジェクトの複製:プロジェクトがコピーされました。
- プロジェクトの完全削除:プロジェクトが完全に削除されました。
- プログラムプロジェクトの削除:プログラムからプロジェクトが削除されました。
- プロジェクトの論理削除:プロジェクトが論理削除されました(削除済み状態に移行しましたが、まだ復元可能です)。
- プロジェクトの復元:以前に削除されたプロジェクトが復元されました。
- プロジェクトの更新:プロジェクトの詳細(名前やステータスなど)が更新されました。
公開API
- APIアクセス:組織内のユーザーがAPIコールを実行しました。
レポート
- 印刷レポートのエクスポート:ユーザーがアドバンスレポートをエクスポートしました。これには、PDF、DOCX、PPTX、JPGのエクスポートタイプが含まれます。EXまたは360レポートは含まれません。
- ビュー結果レポートのエクスポート:ユーザーが結果をエクスポートしました。これには、PDF、DOCX、PPTX、CSVのエクスポートタイプが含まれます。
アンケートプロジェクト
- 協力体制トークンを承認:ユーザーがアンケートプロジェクトで協力するための招待を承認しました。
- アンケートプロジェクトのコピー:ユーザーが既存のアンケートプロジェクトを新しいプロジェクトにコピーしました。
- アンケートプロジェクトの作成:ユーザーが新しいアンケートプロジェクトを作成しました。
- 共有者の削除:アンケートプロジェクトから共有者が削除されました。
- アンケートプロジェクトの削除:ユーザーがアンケートプロジェクトを削除しました。
- アンケートプロジェクトのインポート:ユーザーが別のソースまたはアンケートからアンケートプロジェクトをインポートしました。
- ユーザー共有者の追加:ユーザーがアンケートプロジェクトを別のユーザーまたはユーザーグループと共有しました。
- 共有アンケートプロジェクトの削除:共有者が共有アンケートプロジェクトから自身を削除しました。
- 共有データの保存:あるユーザーが別のブランドの他のユーザーとアンケートプロジェクトを共有しました。
- 共有メールの保存:アンケートプロジェクトの協力体制への招待メールがユーザーに送信されました。
- アンケートプロジェクトの所有者を設定:アンケートプロジェクトの所有権が新しい所有者に移管されました。
- 共有ロール:ユーザーが付与した受信者ユーザーのロール。
- アンケートプロジェクトの復元:ユーザーが以前に削除したアンケートプロジェクトを復元しました。
チケット
- チケットの顧客アクティビティ: ユーザーがチケットの顧客アクティビティを閲覧しました。
- チケットのエクスポート:ユーザーがチケットをエクスポートしました。
- チケットのフォローアップ詳細アンケート: ユーザーがフォローアップ詳細アンケートを作成または編集しました。このイベントは、フォローアップ詳細アンケートが回答を受信したときにもトリガーできます。チケットフィードバックアンケート調査の詳細をご覧ください。
- チケットのアンケート回答:ユーザーがチケット内の埋め込みデータまたは完全なアンケート回答を閲覧しました。
ユーザーアクセス制御
- 従業員レコードのアクセス制御が変更されました: 従業員レコードのアクセス制御が有効または無効になりました。
- 列のメタデータタグを変更:データアクセスタグが列のメタデータに適用されたか、列のメタデータから削除されました。
- データアクセスタグの変更:データアクセスタグが作成、更新、または削除されました。
- プロジェクトロールの削除:プロジェクトからプロジェクトロールが削除されました。
- プロジェクトロールの更新:プロジェクトの1つ以上のロールが更新されました。
ユーザー認証
- APIトークンの変更:ユーザーがAPIトークンを生成しました。
- ログイン:通常、代理、SSO、失敗したログインを表示します。ログインに関する詳細情報を確認するには、ユーザーをクリックして右側の情報を表示します。
- プロキシログインがプロキシログインであった場合は true になります。また、「プロキシの詳細」には、アカウントにプロキシログインしたユーザーの ID など、追加情報が表示されます。
- Is Successfulは、ログインに失敗した場合はfalseになります。
- また、ユーザーがログインしたURL、場所、認証方法(SSO組織の場合はSAMLなど)、ログインしたプラットフォーム(ブラウザとオペレーティングシステム)などの情報も表示されます。
- パスワードの変更:ユーザーがアカウント設定で自身のパスワードを変更するたび
- パスワードのリセット:パスワードのリセットが完了するたび。これには、ユーザーがログインページで「パスワードをお忘れですか?」を選択した場合、ブランド管理者がパスワードリセットを送信した場合、パスワードの有効期限が切れた場合、またはお客様が新しい最小要件を設定したためにユーザーがパスワードを変更する必要がある場合が含まれます。
- セッションの作成:アカウントにログインして新しいセッションが作成されるたび。これはログインとは異なり、失敗回数をカウントしたり、プロキシをチェックしたりすることはできません。ユーザーをクリックすると、セッションがいつ終了したかが表示されます。
- セッションの終了:ユーザーがログアウトしたか、管理者が強制的にログアウトさせたためにセッションが終了するたび。どちらかを確認するには、終了をクリックして理由を確認します
- ユーザーの変更:ユーザーが作成または削除されたとき。詳細については、ユーザーをクリックしてください。アクションには、ユーザーが編集、作成、削除のいずれをされたかが表示されます。編集された詳細内容も確認できます。
ユーザー管理
- 割り当て定義の変更: CXロールが作成、編集、または削除されました。
- 割り当てルールの変更:CXロールのルールが編集されました。
- 参加者ページの読み込み:ユーザーがEXプロジェクトの参加者ページ、またはCXダッシュボードのユーザー管理を開きました。イベントをクリックすると、プロダクトライン(例:CX、EX)が表示されます。
- 参加者のメタデータを変更:EXプロジェクトの参加者ページ、またはCXダッシュボードのユーザー管理で、参加者のメタデータが更新されました。イベントをクリックすると、製品ラインが表示されます。
- 組織階層のエクスポート参加者:階層の参加者がエクスポートされました。
- 組織階層ユニットのエクスポート:階層ユニットがエクスポートされました。
- 組織階層のユニットのインポート: 階層ユニットがインポートされました。
- 参加者管理の個人インポートの確認:ユーザーがエラーなしで参加者ファイルをインポートしました。
- 参加者管理の個人インポート作成:ユーザーが参加者のインポートを開始しました。
- 参加者管理のエクスポート:ユーザーが参加者をエクスポートしました。
- 参加者管理で既存の個人を取得:参加者を追加する際、システムはディレクトリにすでに存在する参加者を特定し、重複してディレクトリに追加されないようにする必要があります。
- 参加者管理ジョブの取得:ユーザーが参加者ページでインポート/更新/エクスポートの管理を開きました。
- 参加者管理でメタデータを取得:参加者を追加する際、システムはディレクトリにすでに存在する参加者を特定し、そのメタデータを取得します。
- 参加者管理のメタデータマッピング取得:ユーザーがメタデータを管理しました。
- 参加者管理で個人情報を取得: ユーザーが参加者を検索しました。
- グローバルディレクトリからの参加者管理インポート:ユーザーが従業員ディレクトリ経由で参加者をインポートしました。
- 参加者管理マーク確認インポート:参加者のインポートがエラーなく開始された後にバックエンドで行われるステップ。
- 参加者管理プレビュー担当者インポート:参加者のインポートが開始されたものの、まだ完了していない場合、通常は変更の概要が表示されるステップがあります。
- 参加者管理の担当者削除: 参加者が削除されました。
- 参加者管理の一意の識別子を更新: 参加者の一意の識別子が更新されました。
- 参加者管理の個人インポート検証:参加者をインポートする際にバックエンドで実行される、ファイルの品質を評価するステップです。このイベントはエンゲージメントプロジェクト専用です。
- 権限の変更:組織設定でユーザー、ユーザータイプ、部署、またはAI関連の権限が編集されました。
- 役割の変更:役割が作成、編集、または削除されました。イベントをクリックすると、製品ラインが表示されます。EXロールとCXロールの両方に表示されます。
- ロールメンバーシップの変更:ユーザーがロールに追加またはロールから削除されました。
- ロールの権限の変更:ロールに対して権限の追加、更新、または削除が行われました。
- 被験者の権限変更:参加者の被験者ステータスが変更されました。2026年4月30日以降、新しいイベントはトリガーされなくなります。ユーザー権限の更新に関する情報については、「権限の変更」イベントを参照してください。
- ユーザー権限の変更:権限がユーザーに対して作成、編集、または削除されました。
ヒント:これらのイベントのいくつかは、特に参加者のインポートに関連する場合、同じアクションの周辺で発生します。例えば、エンゲージメントプロジェクトに参加者をインポートすると、通常、以下のイベントが順番に表示されます。
素晴らしい! フィードバックありがとうございます!
フィードバックありがとうございます!